OAuth2-Authentifizierung für Mailversand via Microsoft
Die Verknüpfung von Microsoft E-Mail-Accounts für den Versand von E-Mails ist nun einfacher und sicherer.
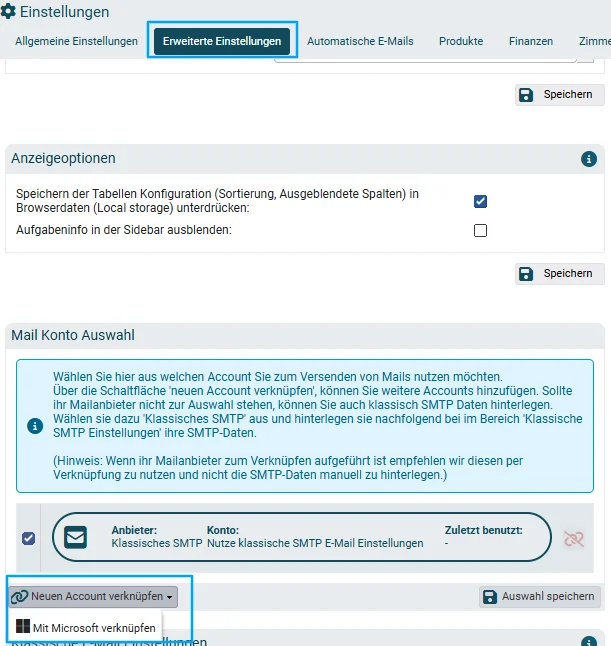
Einstellungen > Erweiterte Einstellungen > Mail Konto Auswahl
Mit Microsoft verknüpfen auswählen
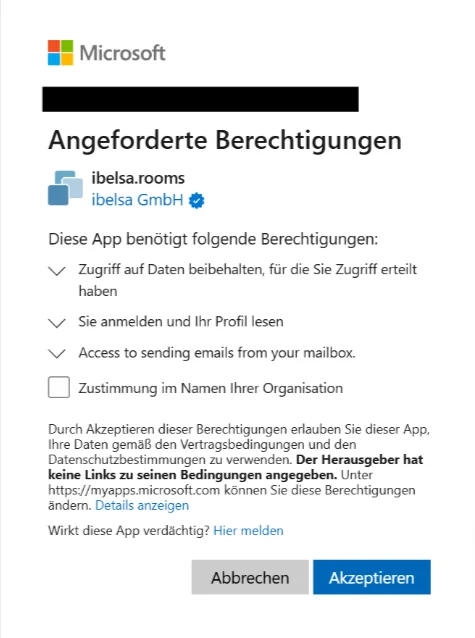
Im Microsoft Account einloggen.

Die Berechtigungen akzeptieren
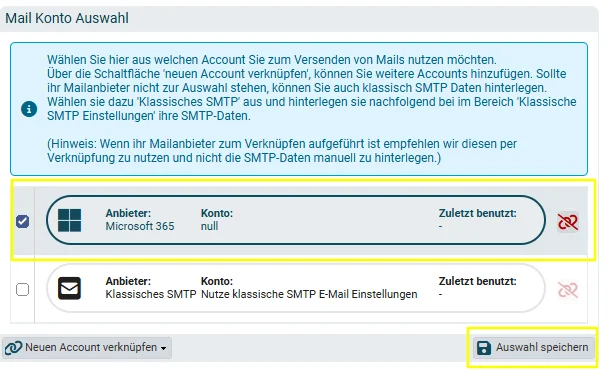
Danach unter Einstellungen den entsprechenden Account auswählen und speichern.
Wenn Sie bereits einen Microsoft Account zum Versand von Mails aus ibelsa nutzen, so empfehlen wir trotzdem, den Account über den neuen Weg zu verknüpfen. Der Mailversand bleibt jedoch weiterhin möglich, auch wenn dieser Schritt nicht durchgeführt wird.
Die “Klassischen SMTP Einstellungen” müssen bei Nutzung eines verknüpften Microsoft Account nicht ausgefüllt sein.
Die BCC Mail ist das einzige Setting aus den klassischen Einstellungen welches immernoch berücksichtigt wird, da sonst keine BCC Mails mehr funktionieren würden. Wir haben bereits ein Backlog Ticket um das Feld aus den klassischen Einstellungen rauszuschieben, damit das besser erkenntlich ist.
Troubleshooting
WICHTIG: Um den Mailversand über ibelsa.rooms zu ermöglichen, darf die SMTP-Authentifikation in ihrem Microsoft Account nicht deaktiviert sein.
Hinweis vom Kunden:
Wenn der anzumeldende Nutzer bei O365 keine Admin Rechte hat (Globaler Admin) wird eine Genehmigung an den Admin geschickt.
Die Rückmeldung wird daher nicht gleich im Prozess gegeben und Ibelsa wirft die Verbindung als fehlerhaft zurück, auch wenn der Admin den Zugang im nachhinein genehmigt wird.
Dieser Zwischenschritt führ wohl zu diesem Problem.
Lösung:
- Dem zu verbindenden Account die Rolle des globalen Admins zugewiesen
- Account mit Ibelsa verknüpft und durch die Rechte des Accounts konnte dies auch gleich freigegeben werden
- Den globalen Admin dem Nutzer wieder entfernt
Wenn als Absender Mailadresse ein Alias verwendet wird, kann dies zu Problemen führen. Daher sollten die tatsächlich die UPN des Benutzer mit der primären Emailadresse übereinstimmen.
Authentifizierungsprobleme beim Verbinden eines Microsoft Accounts
hier eine Fehlerbeschreibung von Microsoft:
Aktionsplan:
Bei der Überprüfung der von der Anwendung ibelsa.rooms gesendeten Request-URL ist mir aufgefallen, dass diese den Parameter prompt=consent enthält. Wenn dieser Parameter vorhanden ist, erzwingt die Anwendung bei jedem Authentifizierungsversuch eine Zustimmungsaufforderung. Dies ist das erwartete Verhalten und wird in folgendem offiziellen Dokument beschrieben: Behandeln von Problemen mit der Zustimmung in der Microsoft Entra-ID
Als nächsten Schritt versuchen Sie bitte, den Parameter prompt=consent aus der Request-URL zu entfernen, und teilen Sie mir anschließend das Ergebnis mit.
Falls sich Benutzer nach dem Entfernen des Parameters erfolgreich anmelden können, können wir sicher davon ausgehen, dass dies die Ursache des Problems ist. Da dieses Verhalten durch die Anwendung gesteuert wird, empfehle ich anschließend, mit dem Anwendungsteam zusammenzuarbeiten, damit die Request-Logik angepasst wird und prompt=consent nur während des initialen Zustimmungsprozesses verwendet wird und nicht bei jeder Anmeldung.
Lösung vom Kunden:
Das Konto ließ sich nicht verbinden. Es kam immer eine Abfrage im Admincenter.
Der Kunde hat jetzt das Prompt in der Abfrage manuell rausgenommen und konnte dadurch die Verbindung herstellen.